

Segurança e confiança
Seus clientes confiam em você. Veja por que pode confiar na gente.
O que fazemos para manter os dados de suporte seguros, onde eles ficam e como relatar uma vulnerabilidade. Tudo o que ainda não está pronto aparece marcado como previsto.

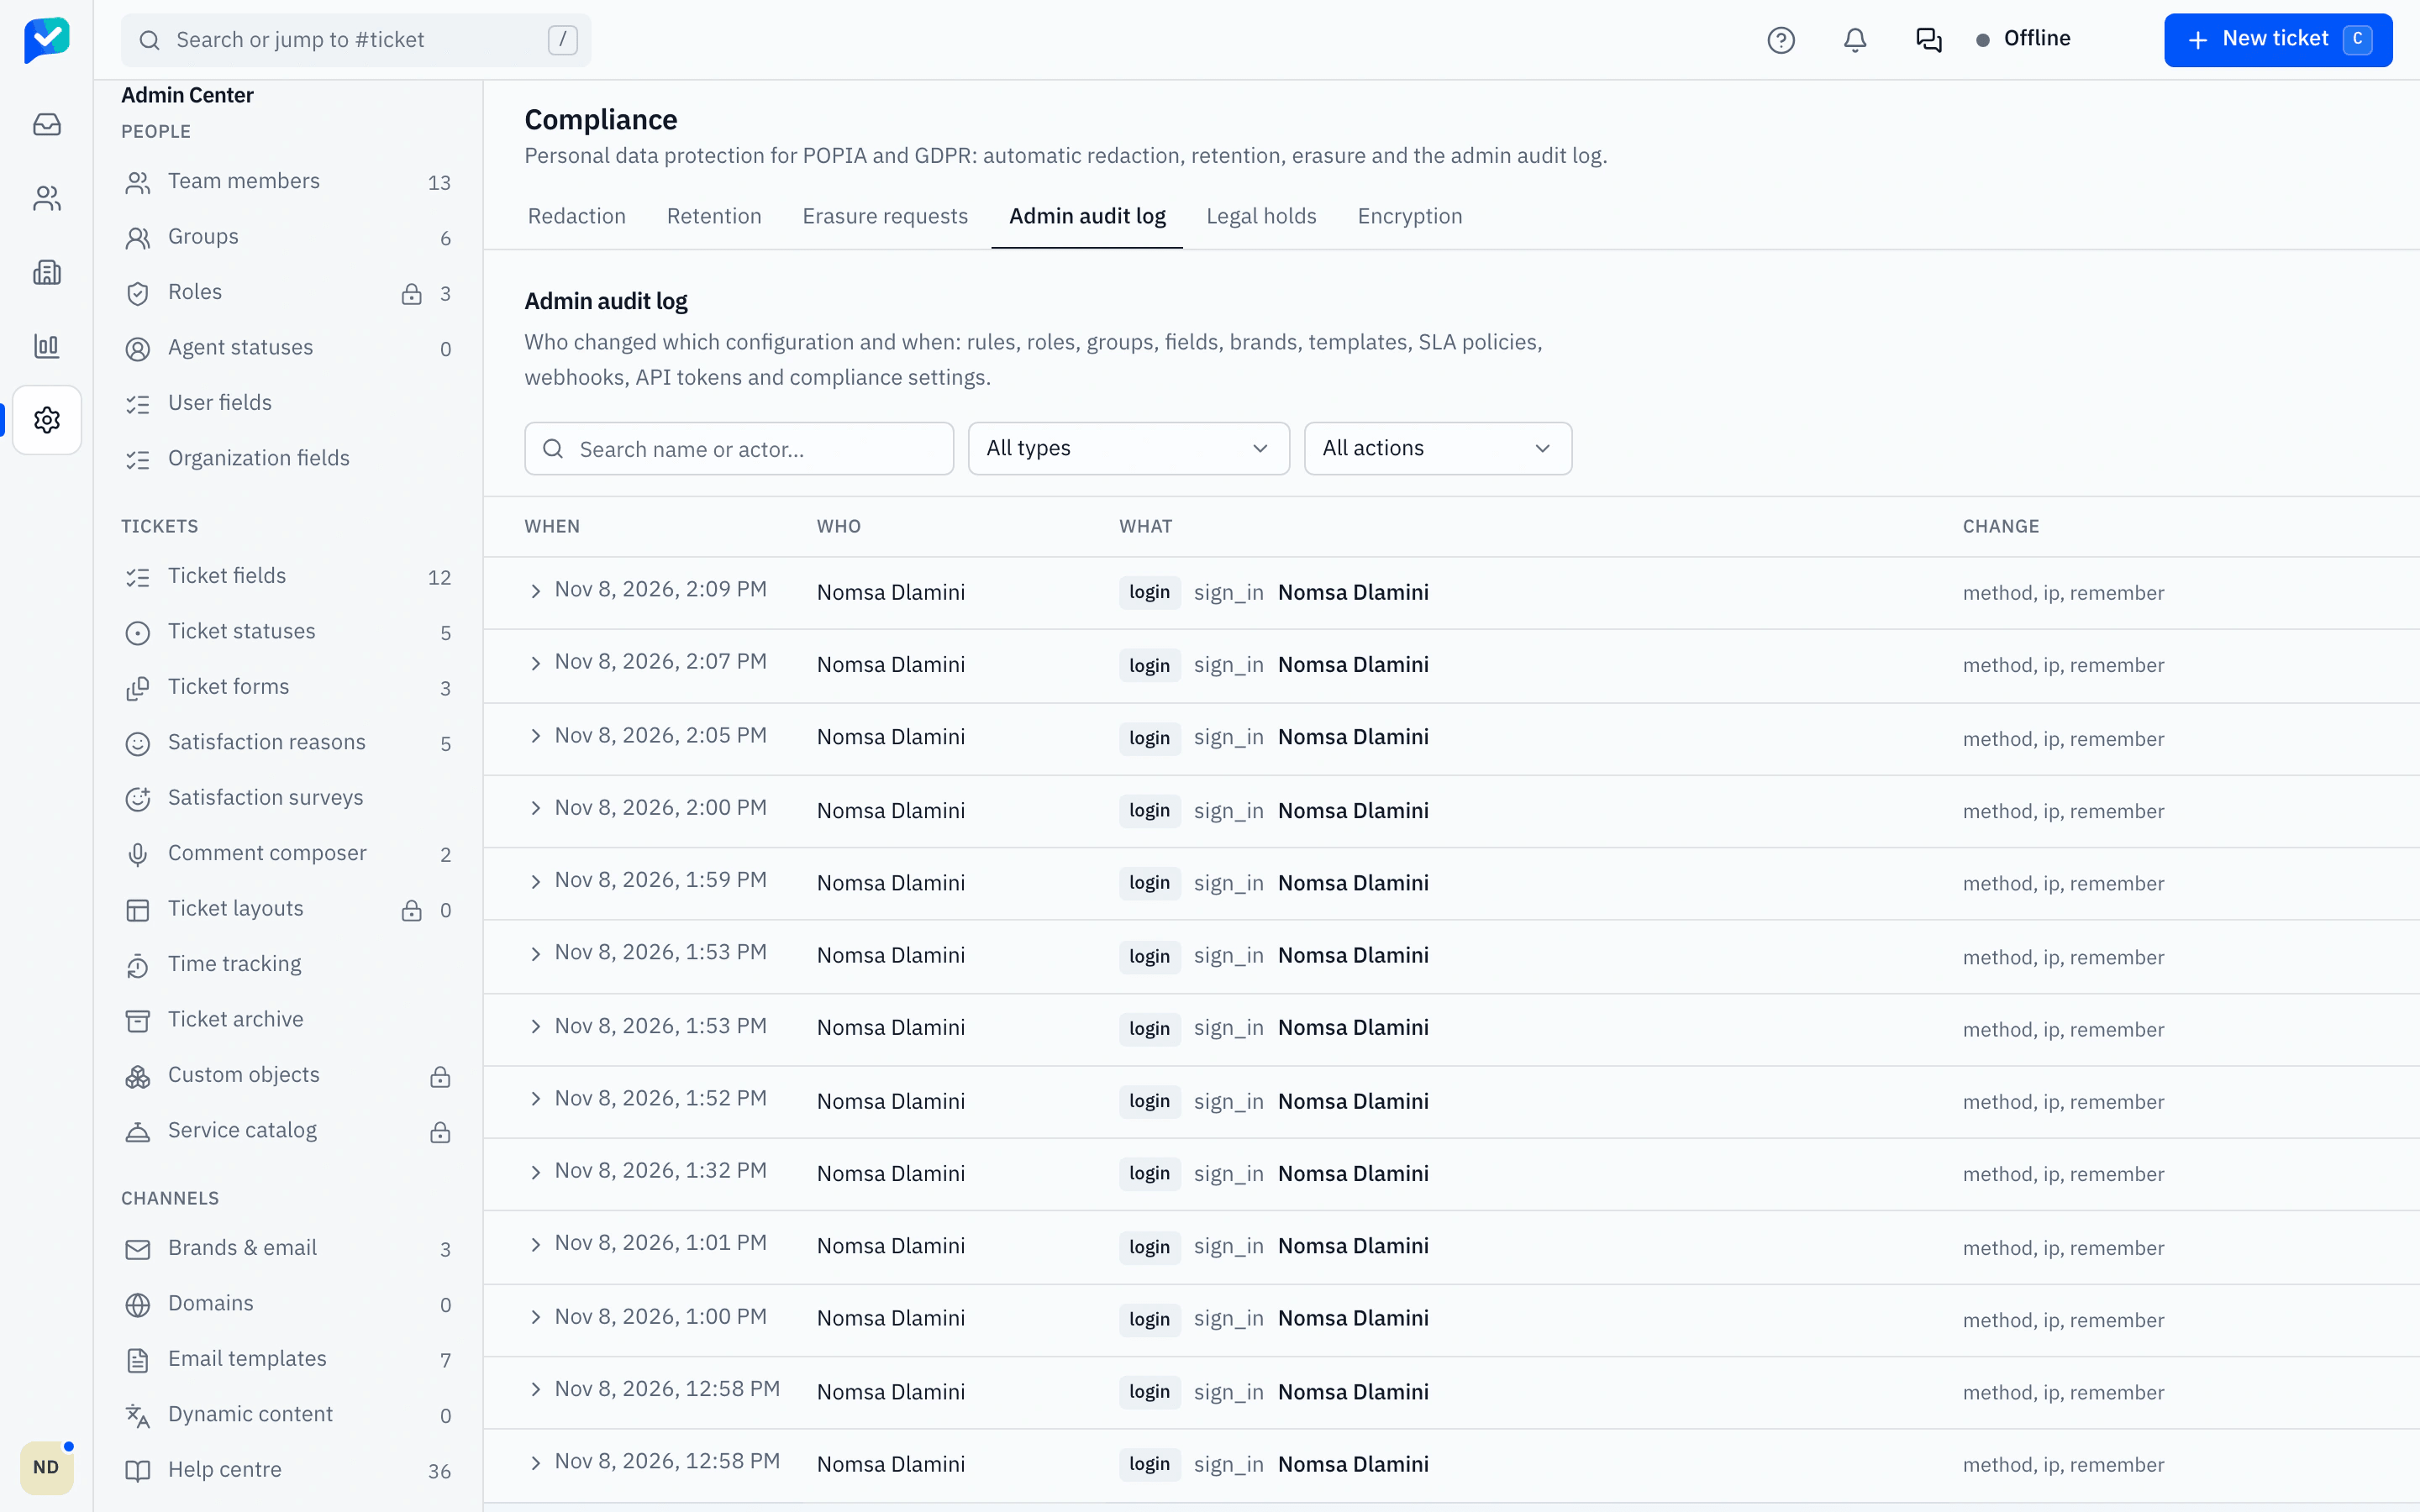
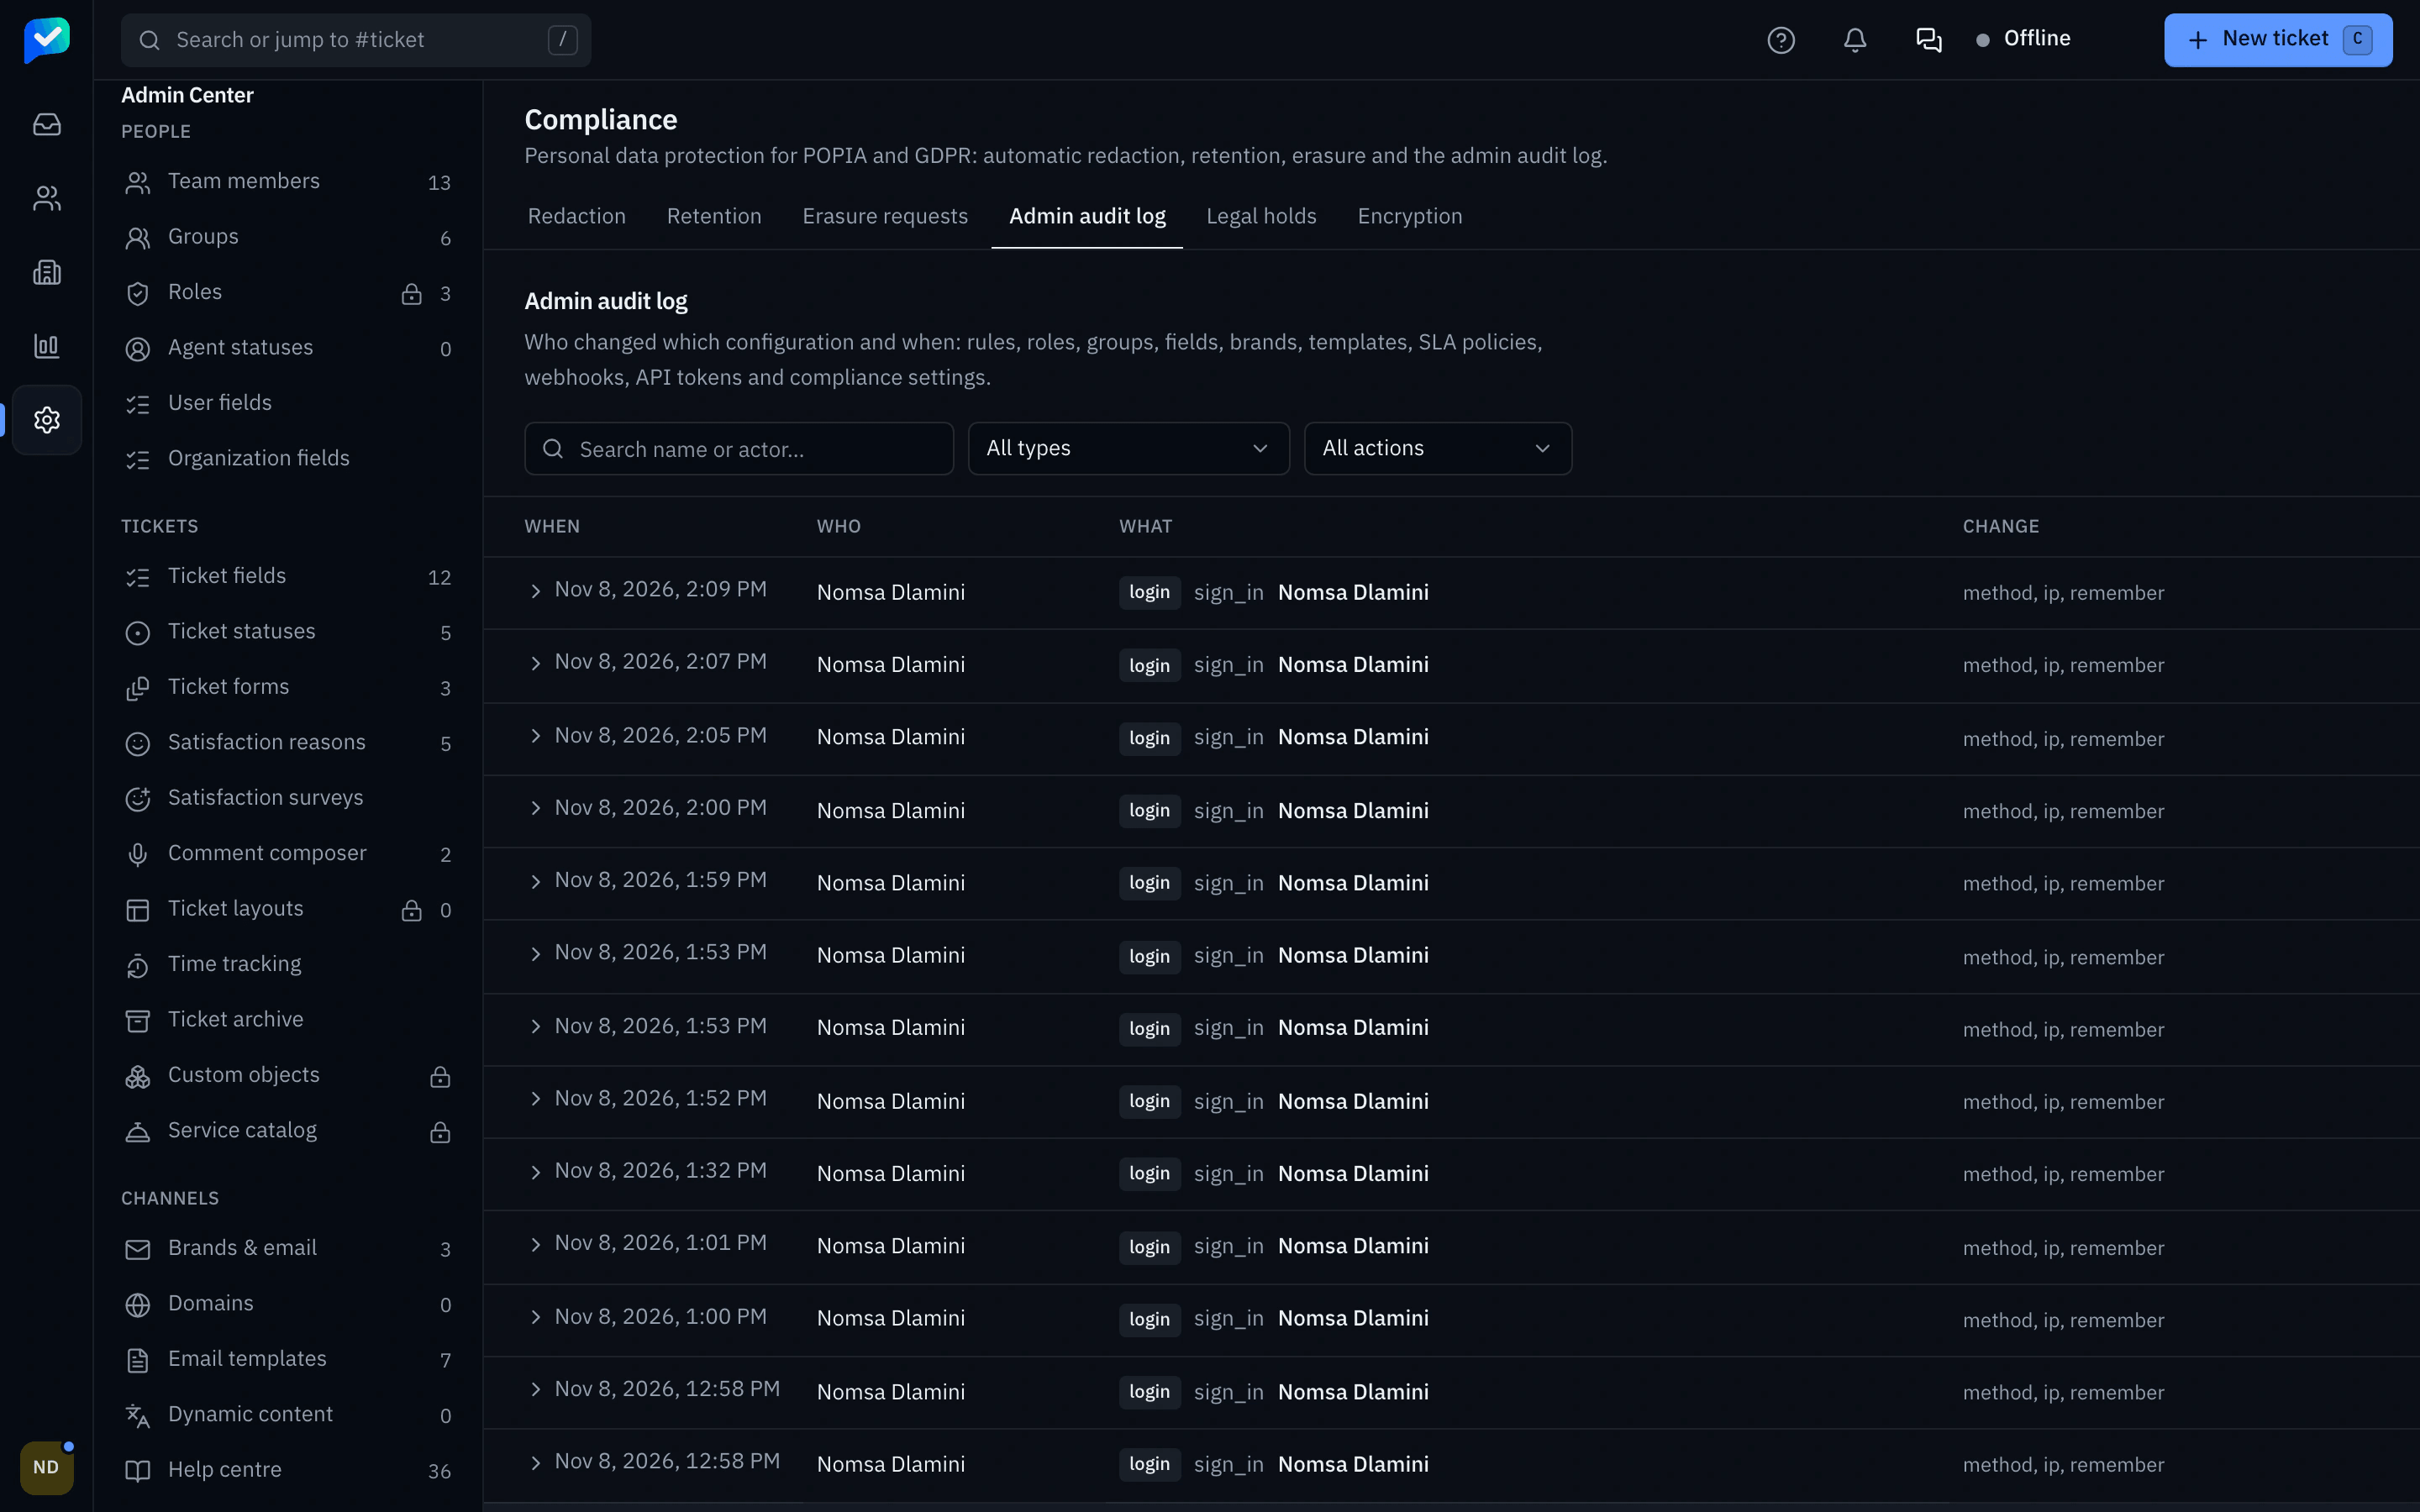
Animated demo of HelpFalcon security settings: the admin enforces single sign-on through Okta and requires two-factor sign-in for staff; each change, a passkey sign-in and a sign-in blocked by the IP allowlist appear in the live audit log.
Esta página foi traduzida automaticamente e ainda não foi revisada por um falante nativo. Em caso de dúvida, vale a versão em inglês. Ler em inglês
Como protegemos
Seis coisas que todo espaço de trabalho recebe
Em todos os planos, inclusive no gratuito.
Os dados ficam na UE
Cada espaço de trabalho é hospedado na UE, em todos os planos. Os backups ficam na mesma região.
Isolamento do espaço de trabalho
Cada registro, índice de busca, arquivo, chave de cache e canal em tempo real pertence ao seu espaço de trabalho, e o banco de dados garante isso com segurança em nível de linha. Acesso entre espaços de trabalho é a primeira coisa que nossos testes e revisões procuram.
Criptografia
TLS em cada conexão. Os segredos das integrações são criptografados com uma chave que pertence só ao seu espaço de trabalho, então apagar essa chave os torna ilegíveis em todo lugar, inclusive nos backups.
Trilha de auditoria somente de acréscimo
O histórico do ticket não pode ser editado nem apagado, e o banco de dados garante isso. Mudanças de administração e acessos a tickets ficam registrados.
Reforçado por padrão
Texto rico e temas da central de ajuda saneados, proteção contra falsificação de requisição no servidor em cada chamada de saída, e análise estática, de dependências e de segredos em cada mudança.
IA com privacidade
Os dados pessoais são ocultados antes de o texto ir para um provedor de IA, seus dados nunca são usados para treinar modelos e os administradores podem desligar a IA por completo.
Controles para sua equipe
Login, acesso e auditoria, definidos pelos seus administradores
- Login em dois fatores com app autenticador, passkeys e chaves de segurança
- Login único dos agentes com SAML ou OpenID Connect e provisionamento SCIM
- Regras de senha, dois fatores obrigatório e duração da sessão por espaço de trabalho
- Listas de IPs permitidos, exportação do log de auditoria e envio para o seu SIEM (Enterprise)
- Uma chave de criptografia gerenciada pelo cliente (Enterprise)
Conformidade
Onde estamos, sem arredondar para cima
| Tema | Estado | Detalhes |
|---|---|---|
| GDPR | Feito para isso | Contrato de processamento de dados, hospedagem na UE, pedidos de exclusão com aprovação de quatro olhos, políticas de retenção e regras de ocultação. |
| Contrato de processamento de dados | Rascunho, final antes do lançamento | Nosso contrato padrão, com as cláusulas contratuais padrão da UE onde forem necessárias. |
| Teste de intrusão externo | Previsto antes do lançamento | Um teste independente do aplicativo, da API, da central de ajuda e do messenger. O resumo fica disponível quando solicitado. |
| SOC 2 Tipo I e II | Previsto | O programa de conformidade começa antes do lançamento; vamos publicar o cronograma na central de confiança. |
Documentos legais: contrato de processamento, suboperadores, política de privacidade. Estado completo: central de confiança.
Divulgação responsável
Encontrou um problema? Conte para nós em privado.
Escreva para security@helpfalcon.com com a URL ou o endpoint, os passos para reproduzir e o impacto que você vê. Nosso security.txt traz o mesmo contato.
1
Dia útil para confirmar o recebimento
72 h
Para corrigir um problema crítico
90
Dias até a divulgação pública, no máximo
- Confirmamos o recebimento em um dia útil e enviamos uma primeira avaliação em três.
- Prazos de correção por gravidade: crítico contido em 24 horas e corrigido em 72 horas, alto em 14 dias, médio em 30 dias, baixo em 90 dias. Mantemos você informado e damos o crédito se quiser.
- Pesquisa de boa-fé dentro destas regras é bem-vinda e não vamos tomar medidas legais contra ela.
No escopo
O aplicativo web e a API, centrais de ajuda e portais hospedados (inclusive em domínios próprios), o widget do messenger e a API dele, e este site. O que mais nos preocupa é acesso entre espaços de trabalho, roubo de conta, SSRF, XSS armazenado e burla da autenticação.
Regras
- Teste só em espaços de trabalho que sejam seus. Pare no primeiro sinal de dados de outro cliente e avise a gente.
- Sem negação de serviço, spam, engenharia social ou ataques físicos. Mantenha a taxa de requisições baixa.
- Divulgue depois da correção, ou depois de 90 dias, o que vier primeiro.
Fora do escopo
Conteúdo publicado pelos nossos clientes, boas práticas de cabeçalhos ou cookies sem impacto demonstrado, clickjacking sem uma ação sensível, self-XSS, saída de scanner sem prova de conceito e serviços de terceiros.
Obrigado
Quem relatar problemas válidos será listado aqui, com permissão.