

Sécurité et confiance
Vos clients vous font confiance. Voici pourquoi vous pouvez nous faire confiance.
Ce que nous faisons pour protéger les données de support, où elles vivent et comment signaler une vulnérabilité. Tout ce qui n'est pas encore en place est marqué comme prévu.

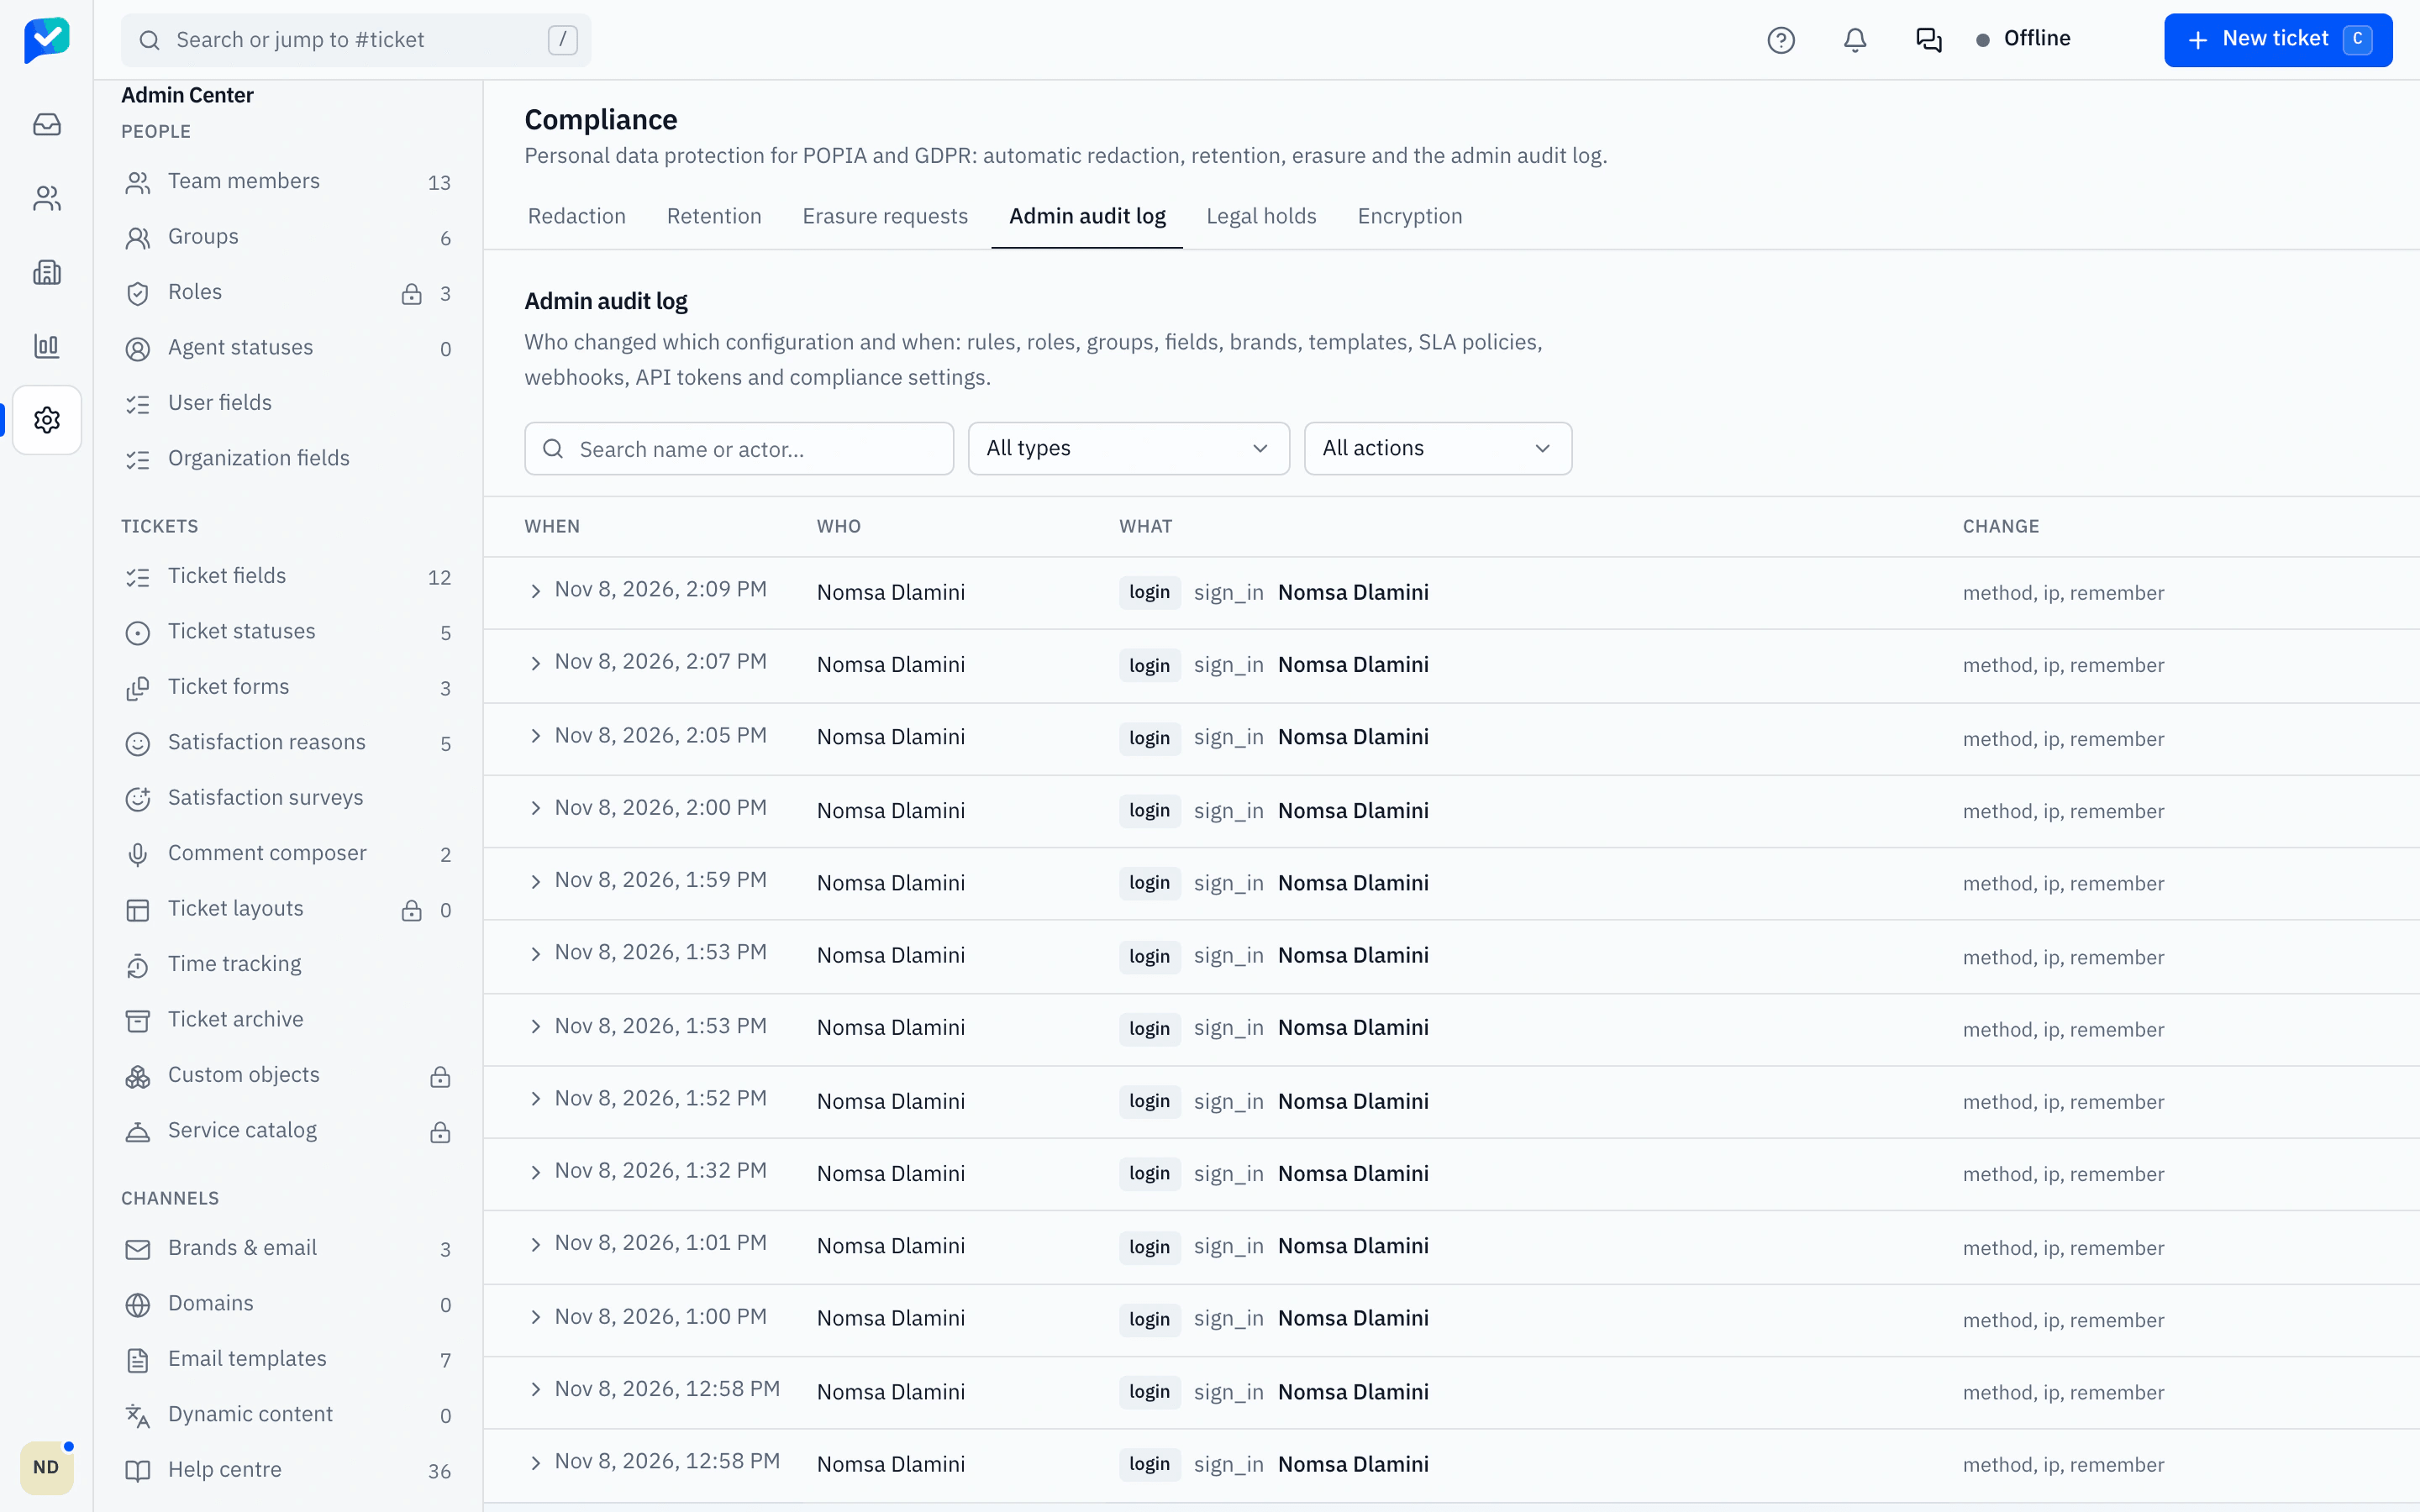
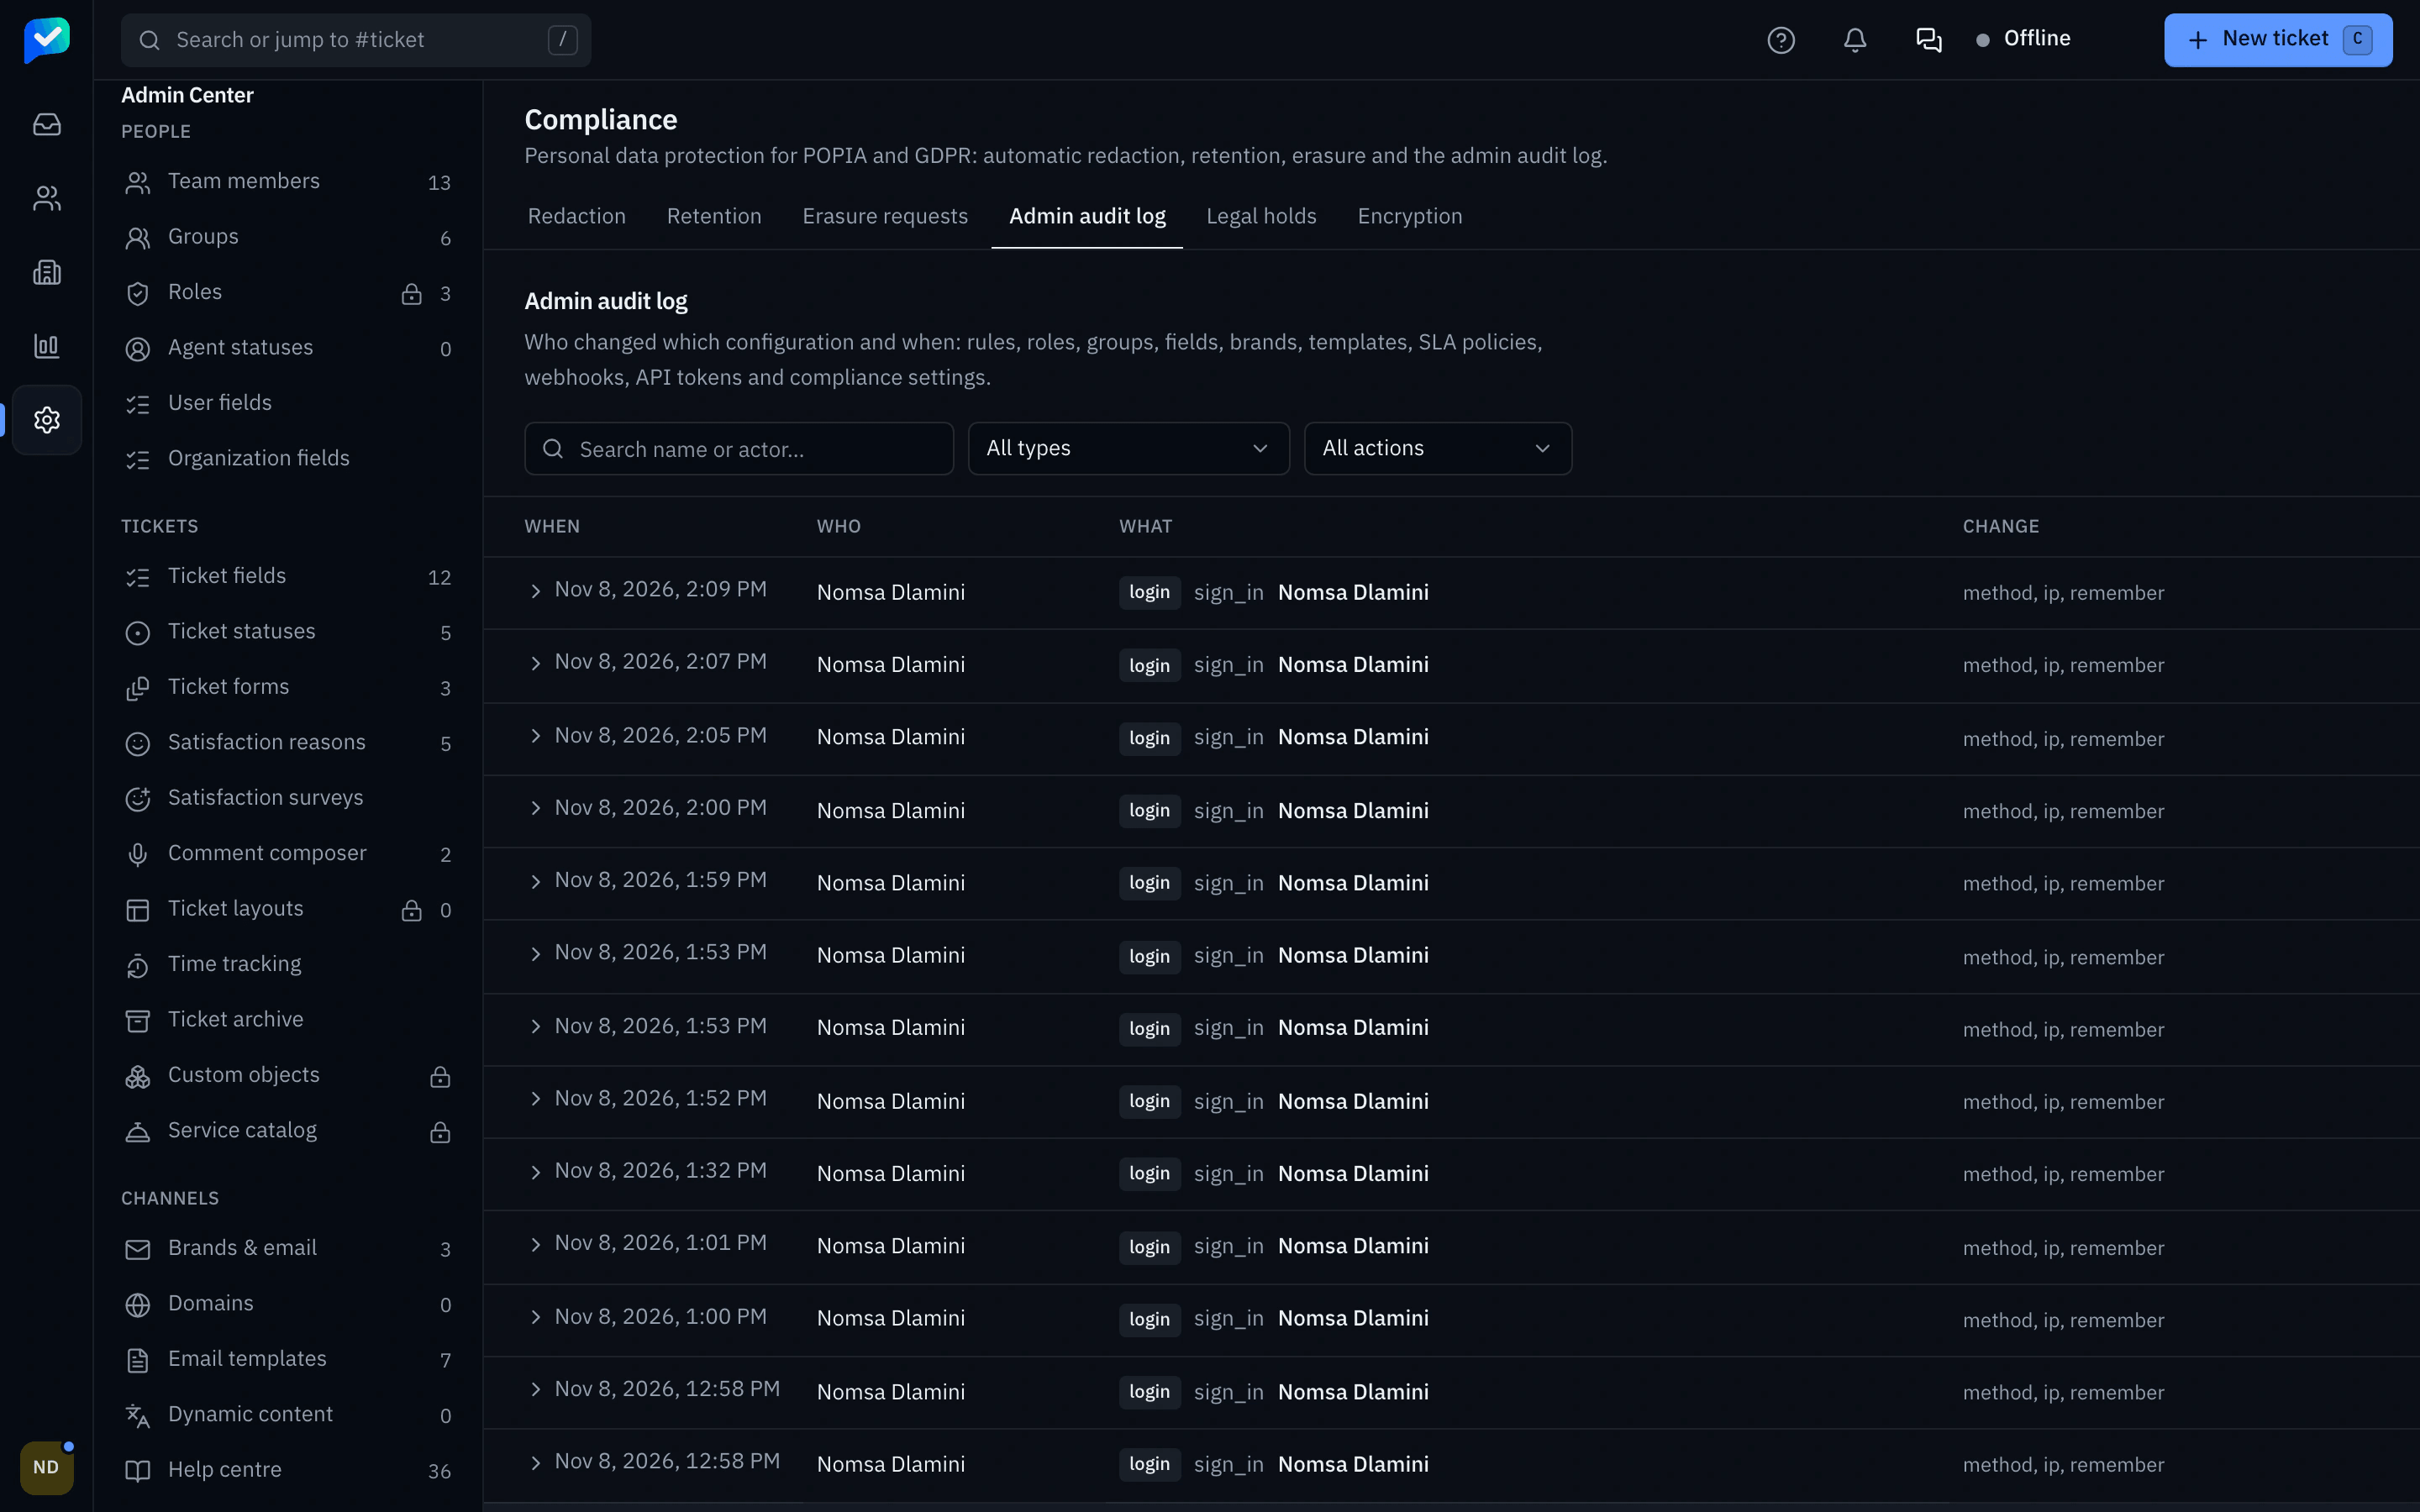
Animated demo of HelpFalcon security settings: the admin enforces single sign-on through Okta and requires two-factor sign-in for staff; each change, a passkey sign-in and a sign-in blocked by the IP allowlist appear in the live audit log.
Cette page a été traduite automatiquement et n'a pas encore été relue par une personne de langue maternelle française. En cas de doute, la version anglaise fait foi. Lire en anglais
Comment nous les protégeons
Six choses que reçoit chaque espace de travail
Sur toutes les offres, la gratuite comprise.
Les données restent dans l'UE
Chaque espace de travail est hébergé dans l'UE, sur toutes les offres. Les sauvegardes restent dans la même région.
Isolation des espaces de travail
Chaque enregistrement, index de recherche, fichier, clé de cache et canal temps réel appartient à son espace de travail, et la base de données l'impose par la sécurité au niveau des lignes. L'accès entre espaces de travail est la première chose que cherchent nos tests et nos relectures.
Chiffrement
TLS sur chaque connexion. Les secrets d'intégration sont chiffrés avec une clé qui n'appartient qu'à votre espace de travail : supprimer cette clé les rend illisibles partout, sauvegardes comprises.
Piste d'audit en ajout seul
L'historique d'un ticket ne peut être ni modifié ni supprimé, la base de données l'impose. Les changements d'administration et les accès aux tickets sont journalisés.
Durci par défaut
Texte riche et thèmes du centre d'aide assainis, protection contre la falsification de requête côté serveur sur chaque appel sortant, et analyse statique, des dépendances et des secrets à chaque changement.
Une IA respectueuse
Les données personnelles sont masquées avant que le texte ne parte vers un fournisseur d'IA, vos données ne servent jamais à entraîner des modèles, et les administrateurs peuvent couper l'IA entièrement.
Les contrôles de votre équipe
Connexion, accès et audit, réglés par vos administrateurs
- Connexion à deux facteurs avec application d'authentification, passkeys et clés de sécurité
- Authentification unique des agents avec SAML ou OpenID Connect, provisionnement SCIM
- Règles de mot de passe, deux facteurs obligatoires et durée de session par espace de travail
- Listes d'IP autorisées, export du journal d'audit et flux vers votre SIEM (Enterprise)
- Une clé de chiffrement gérée par le client (Enterprise)
Conformité
Où nous en sommes, sans arrondir
| Sujet | État | Détails |
|---|---|---|
| RGPD | Conçu pour cela | Accord de traitement des données, hébergement dans l'UE, demandes d'effacement validées à quatre yeux, politiques de conservation et règles de masquage. |
| Accord de traitement des données | Projet, finalisé avant le lancement | Notre accord standard, avec les clauses contractuelles types de l'UE là où elles sont nécessaires. |
| Test d'intrusion externe | Prévu avant le lancement | Un test indépendant de l'application, de l'API, du centre d'aide et du messenger. Le résumé sera disponible sur demande. |
| SOC 2 Type I et II | Prévu | Le programme de conformité commence avant le lancement ; nous publierons le calendrier dans le centre de confiance. |
Documents juridiques : accord de traitement, sous-traitants, politique de confidentialité. État complet : centre de confiance.
Divulgation responsable
Vous avez trouvé un problème ? Dites-le nous en privé.
Écrivez à security@helpfalcon.com avec l'URL ou le point d'accès, les étapes pour reproduire et l'impact que vous constatez. Notre security.txt indique le même contact.
1
Jour ouvré pour accuser réception
72 h
Pour corriger un problème critique
90
Jours avant divulgation publique, au plus tard
- Nous accusons réception en un jour ouvré et envoyons une première évaluation en trois.
- Délais de correction par gravité : critique contenu en 24 heures et corrigé en 72 heures, élevé en 14 jours, moyen en 30 jours, faible en 90 jours. Nous vous tenons informé et vous créditons si vous le souhaitez.
- La recherche de bonne foi dans ce cadre est bienvenue et nous n'engagerons aucune action en justice contre elle.
Dans le périmètre
L'application web et l'API, les centres d'aide et portails hébergés (domaines personnalisés compris), le widget messenger et son API, et ce site. Ce qui nous importe le plus : l'accès entre espaces de travail, la prise de contrôle de compte, le SSRF, le XSS stocké et le contournement de l'authentification.
Règles
- Ne testez que des espaces de travail qui vous appartiennent. Arrêtez-vous au premier signe de données d'un autre client et prévenez-nous.
- Pas de déni de service, de spam, d'ingénierie sociale ni d'attaque physique. Gardez un rythme de requêtes faible.
- Publiez après la correction, ou après 90 jours, selon ce qui arrive en premier.
Hors périmètre
Les contenus publiés par nos clients, les bonnes pratiques d'en-têtes ou de cookies sans impact démontré, le clickjacking sans action sensible, le self-XSS, les sorties de scanner sans preuve de concept et les services tiers.
Merci
Les chercheuses et chercheurs qui ont signalé des problèmes valides seront listés ici, avec leur accord.