

Sicherheit und Vertrauen
Ihre Kunden vertrauen Ihnen. Darum können Sie uns vertrauen.
Was wir tun, damit Support-Daten sicher sind, wo sie liegen und wie Sie eine Schwachstelle melden. Alles, was noch nicht steht, ist als geplant gekennzeichnet.

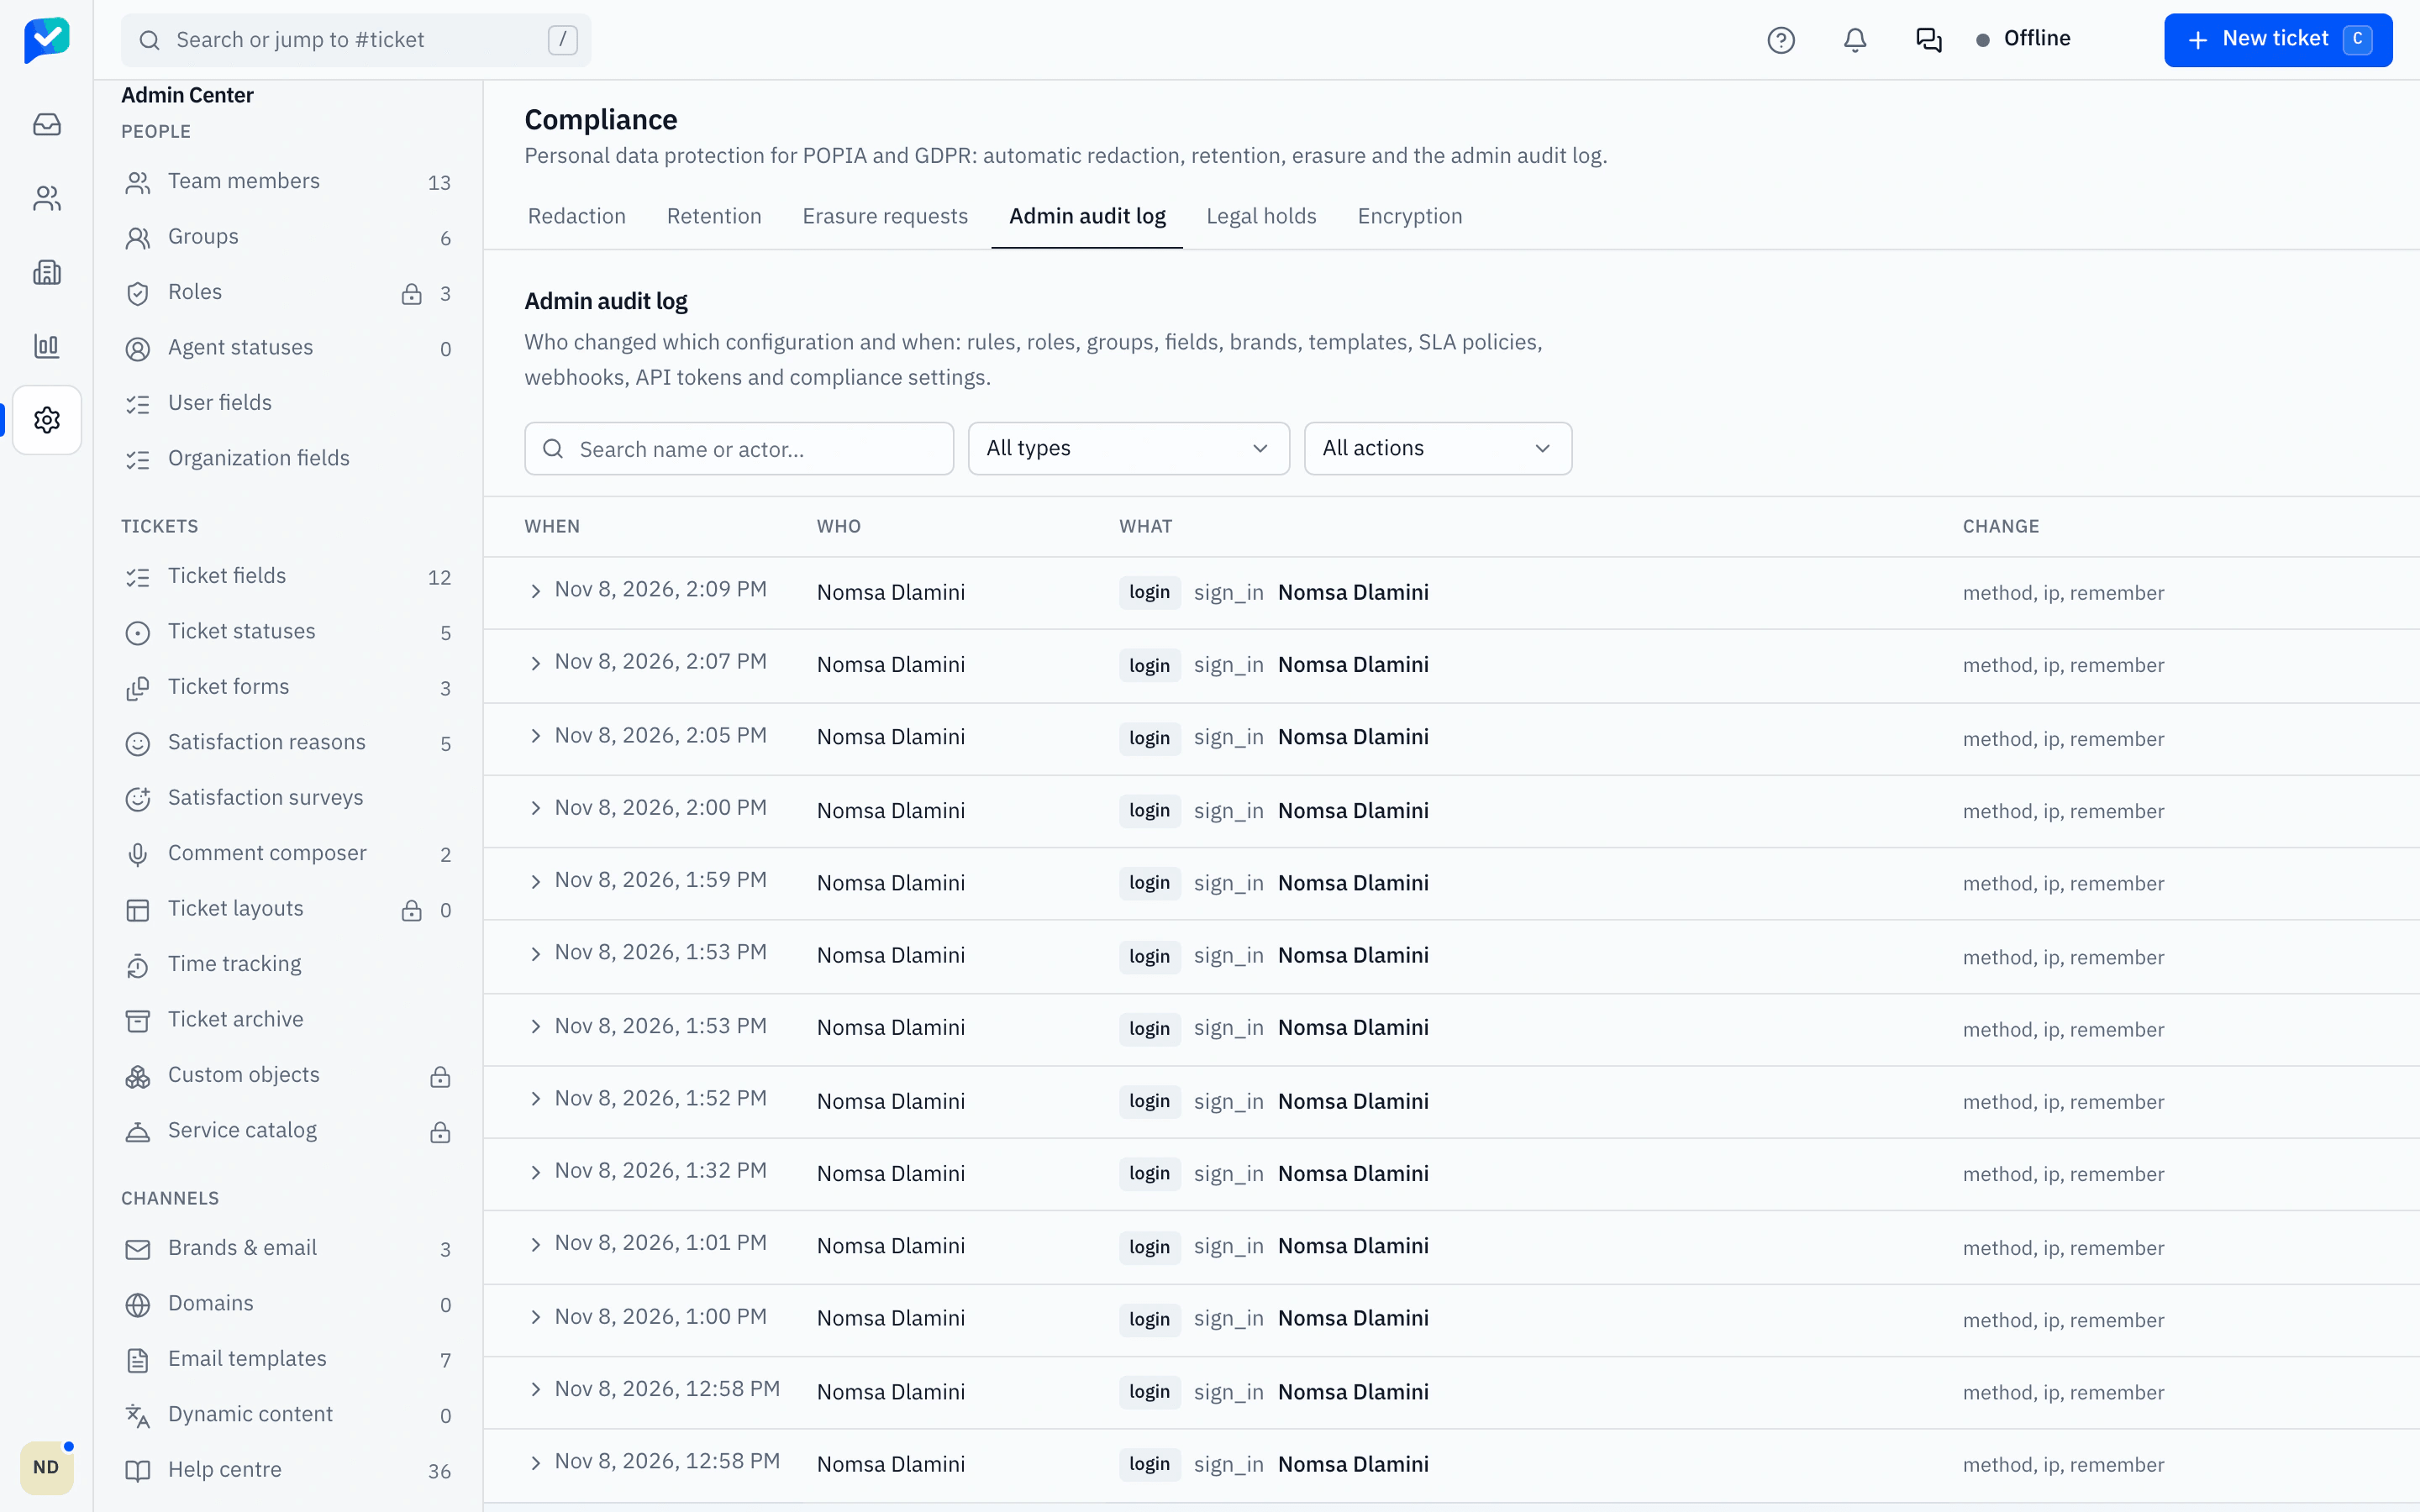
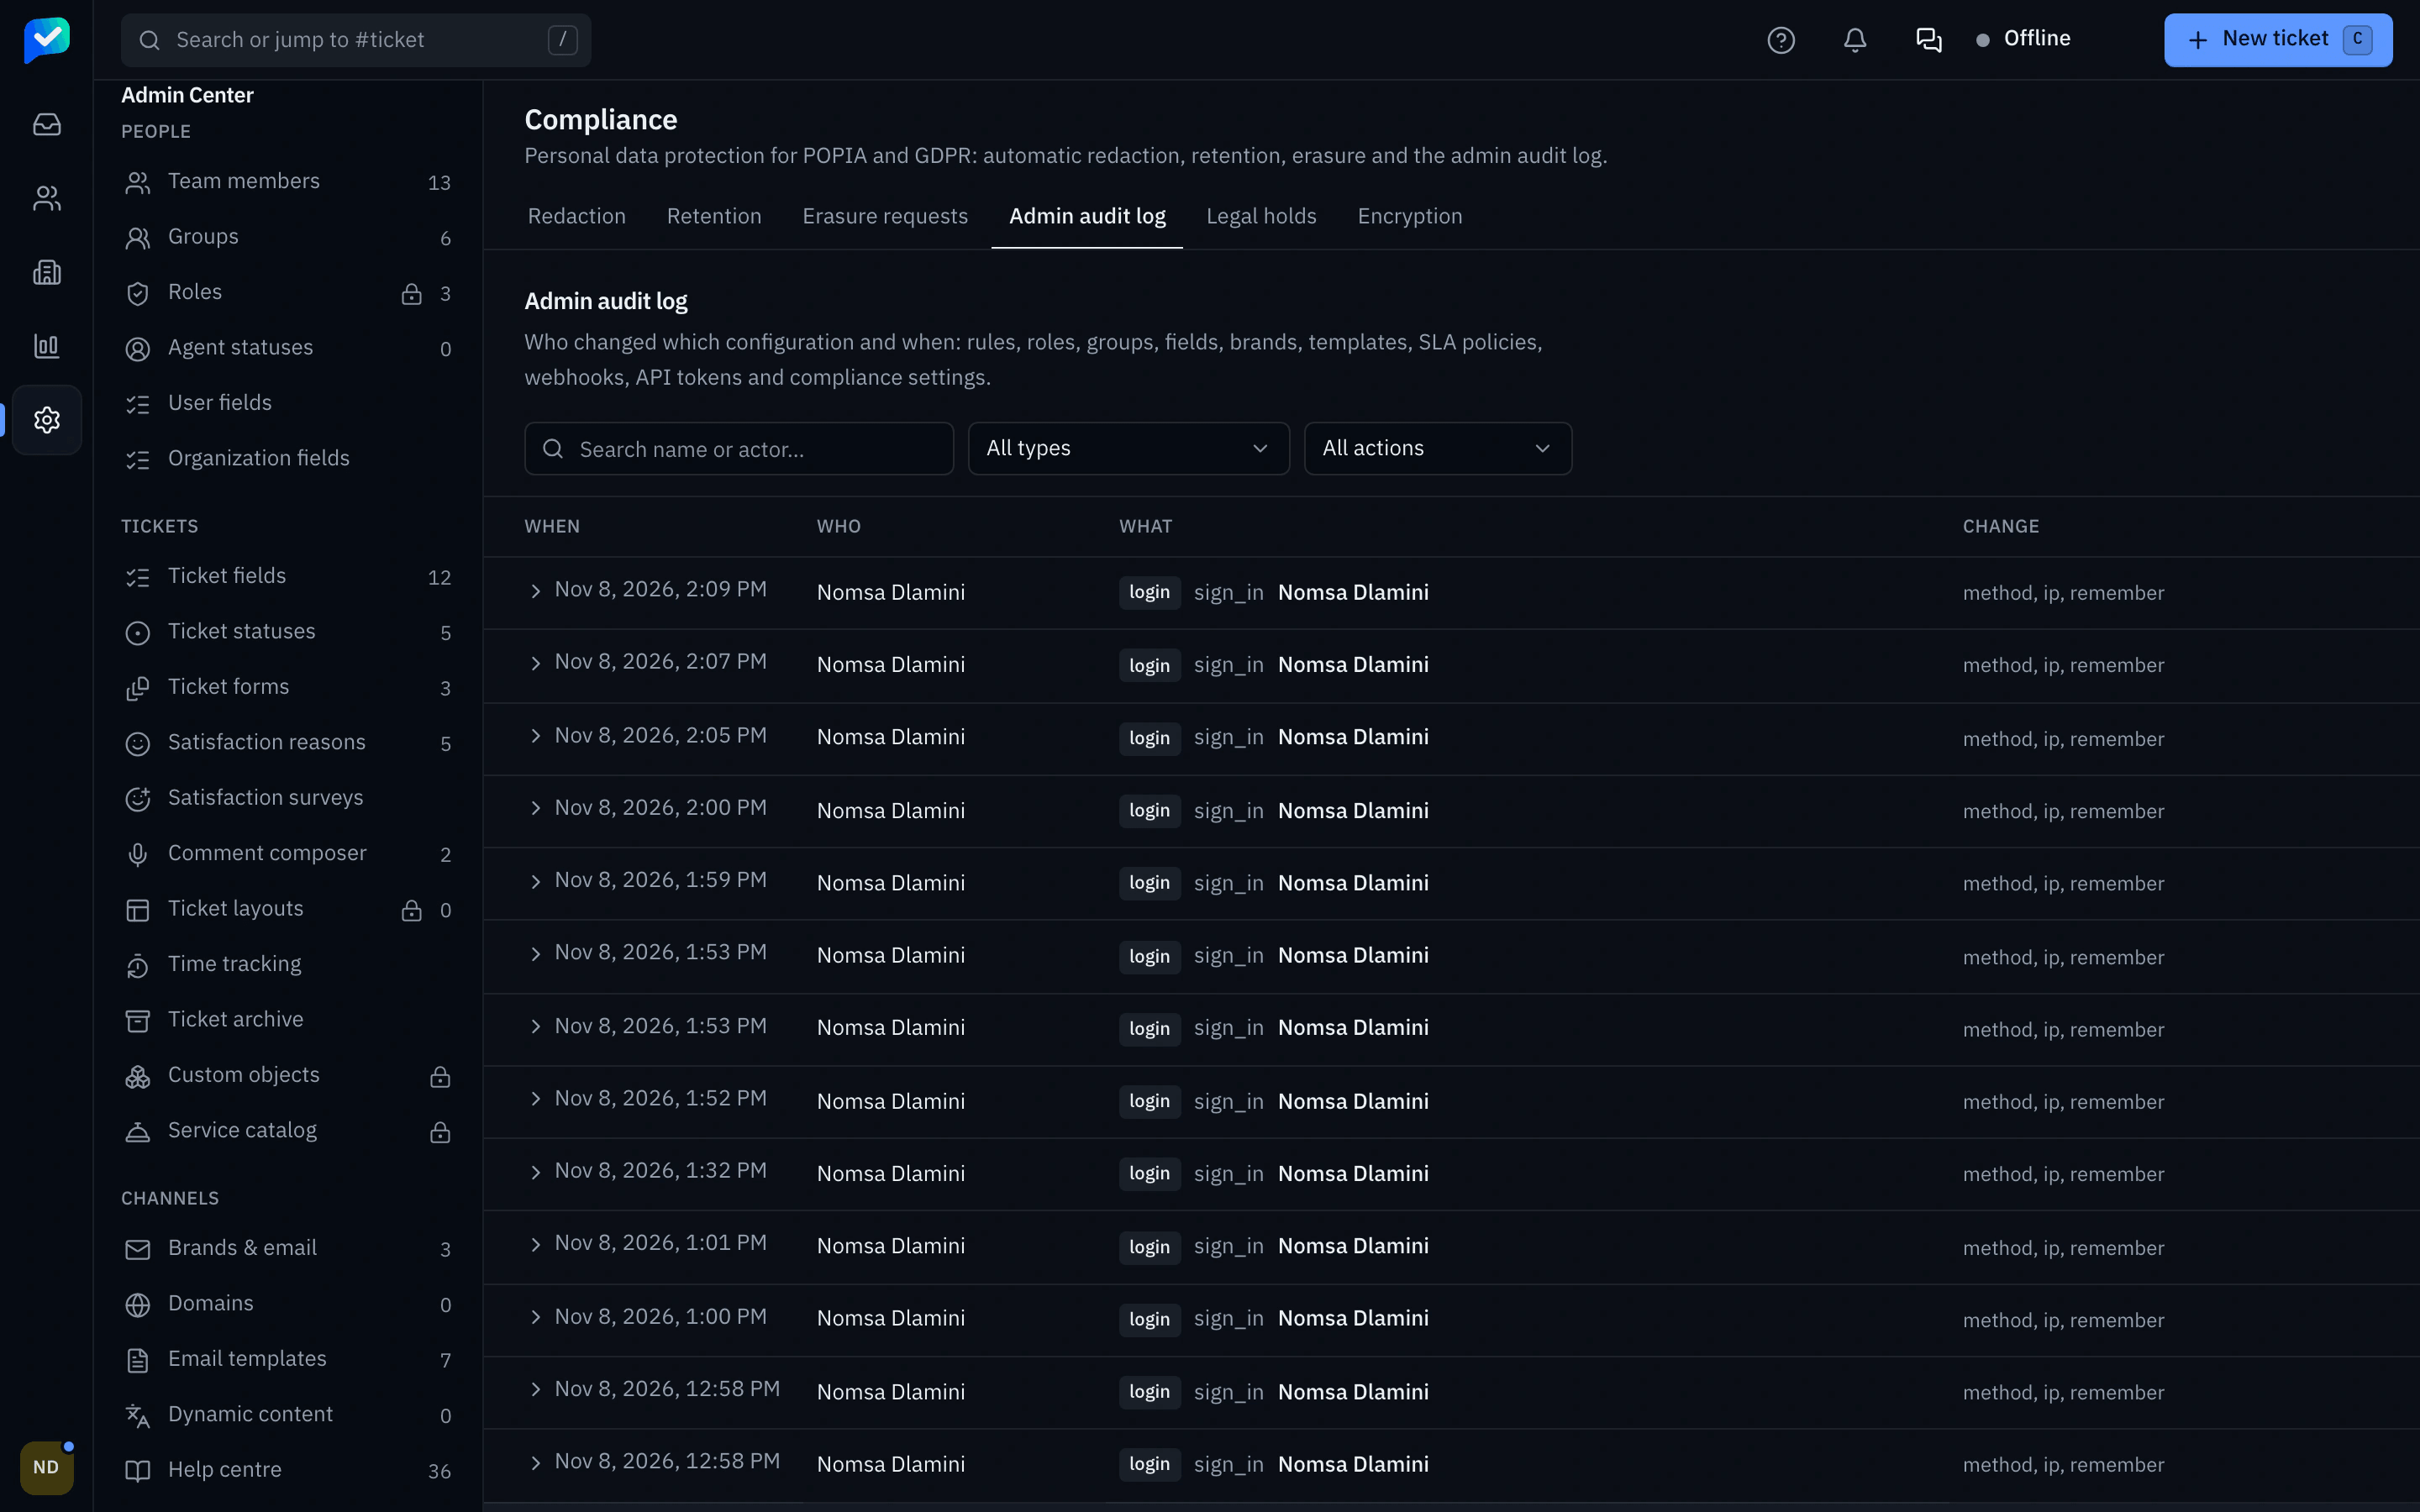
Animated demo of HelpFalcon security settings: the admin enforces single sign-on through Okta and requires two-factor sign-in for staff; each change, a passkey sign-in and a sign-in blocked by the IP allowlist appear in the live audit log.
Diese Seite wurde maschinell übersetzt und noch nicht von einer Muttersprachlerin oder einem Muttersprachler geprüft. Im Zweifel gilt die englische Fassung. Auf Englisch lesen
Wie wir sie schützen
Sechs Dinge, die jeder Arbeitsbereich bekommt
In jedem Tarif, auch im kostenlosen.
Daten bleiben in der EU
Jeder Arbeitsbereich wird in der EU gehostet, in jedem Tarif. Backups bleiben in derselben Region.
Isolierte Arbeitsbereiche
Jeder Datensatz, Suchindex, jede Datei, jeder Cache-Key und jeder Realtime-Kanal gehört genau einem Arbeitsbereich, und die Datenbank erzwingt das mit Row-Level Security. Zugriff über Arbeitsbereiche hinweg ist das Erste, worauf unsere Tests und Reviews schauen.
Verschlüsselung
TLS für jede Verbindung. Integrations-Secrets werden mit einem Schlüssel verschlüsselt, der allein Ihrem Arbeitsbereich gehört. Wird dieser Schlüssel gelöscht, sind sie überall unlesbar, auch in Backups.
Audit-Spur nur zum Anhängen
Die Ticket-Historie kann nicht bearbeitet oder gelöscht werden, die Datenbank erzwingt das. Admin-Änderungen und Ticketzugriffe werden protokolliert.
Von Anfang an gehärtet
Bereinigter Rich Text und bereinigte Hilfe-Center-Themes, Schutz vor Server-Side Request Forgery bei jedem ausgehenden Aufruf sowie statische Analyse, Abhängigkeits- und Secret-Scans bei jeder Änderung.
KI mit Datenschutz
Personenbezogene Daten werden entfernt, bevor Text an einen KI-Anbieter geht, Ihre Daten werden nie zum Trainieren von Modellen genutzt, und Admins können KI ganz abschalten.
Kontrollen für Ihr Team
Anmeldung, Zugriff und Audit, von Ihren Admins gesetzt
- Zwei-Faktor-Anmeldung mit Authenticator-App, Passkeys und Sicherheitsschlüsseln
- Single Sign-on für Agenten mit SAML oder OpenID Connect, SCIM-Provisionierung
- Passwortregeln, Pflicht zur Zwei-Faktor-Anmeldung und Sitzungsdauer pro Arbeitsbereich
- IP-Freigabelisten, Export des Audit-Logs und SIEM-Streaming (Enterprise)
- Ein selbst verwalteter Verschlüsselungsschlüssel (Enterprise)
Compliance
Wo wir stehen, ohne aufzurunden
| Thema | Status | Details |
|---|---|---|
| DSGVO | Dafür gebaut | Auftragsverarbeitungsvertrag, Hosting in der EU, Löschanfragen mit Vier-Augen-Freigabe, Aufbewahrungsrichtlinien und Regeln zum Unkenntlichmachen. |
| Auftragsverarbeitungsvertrag | Entwurf, final vor dem Start | Unser Standard-AVV, mit den EU-Standardvertragsklauseln, wo sie nötig sind. |
| Externer Penetrationstest | Vor dem Start geplant | Ein unabhängiger Test von App, API, Hilfe-Center und Messenger. Die Zusammenfassung ist auf Anfrage erhältlich. |
| SOC 2 Typ I und II | Geplant | Das Compliance-Programm beginnt vor dem Start; den Zeitplan veröffentlichen wir im Trust Center. |
Rechtliche Dokumente: AVV, Unterauftragsverarbeiter, Datenschutzerklärung. Vollständiger Status: Trust Center.
Verantwortungsvolle Offenlegung
Ein Problem gefunden? Sagen Sie es uns vertraulich.
Schreiben Sie an security@helpfalcon.com mit URL oder Endpunkt, den Schritten zum Nachstellen und der Wirkung, die Sie sehen. Unsere security.txt nennt denselben Kontakt.
1
Werktag bis zur Bestätigung
72 h
Um ein kritisches Problem zu beheben
90
Tage bis zur Offenlegung, spätestens
- Wir bestätigen innerhalb eines Werktags und senden eine erste Einschätzung innerhalb von drei.
- Fristen nach Schweregrad: kritisch innerhalb von 24 Stunden eingedämmt und innerhalb von 72 Stunden behoben, hoch innerhalb von 14 Tagen, mittel innerhalb von 30 Tagen, niedrig innerhalb von 90 Tagen. Wir halten Sie informiert und nennen Sie auf Wunsch namentlich.
- Forschung in gutem Glauben im Rahmen dieser Regeln ist willkommen, und wir gehen rechtlich nicht dagegen vor.
Im Umfang
Die Web-App und die API, gehostete Hilfe-Center und Portale (auch auf eigenen Domains), das Messenger-Widget und seine API sowie diese Website. Am wichtigsten sind uns Zugriff über Arbeitsbereiche hinweg, Kontoübernahme, SSRF, gespeichertes XSS und das Umgehen der Authentifizierung.
Regeln
- Testen Sie nur gegen Arbeitsbereiche, die Ihnen gehören. Halten Sie beim ersten Anzeichen von Daten anderer Kunden an und sagen Sie es uns.
- Kein Denial of Service, kein Spam, kein Social Engineering, keine physischen Angriffe. Halten Sie die Anfragerate niedrig.
- Veröffentlichen Sie nach der Behebung oder nach 90 Tagen, was zuerst eintritt.
Nicht im Umfang
Inhalte, die unsere Kunden veröffentlichen, Best Practices bei Headern oder Cookies ohne gezeigte Wirkung, Clickjacking ohne sensible Aktion, Self-XSS, Scanner-Ausgaben ohne Proof of Concept und Dienste von Dritten.
Dank
Forscherinnen und Forscher, die gültige Probleme gemeldet haben, werden hier mit ihrer Erlaubnis genannt.